引言
在数字化转型浪潮中,网络系统集成(Network System Integration)已成为企业构建信息化基础设施的核心手段,而网络安全系统集成(Network Security System Integration)则是保障这一基础设施稳定运行的关键屏障。二者相辅相成,共同构成了现代企业IT架构的基石。本文将深入探讨网络系统集成与网络安全系统集成的内涵、关系及实施要点。
一、网络系统集成的核心内涵
网络系统集成是指根据用户需求,将硬件设备、软件平台、网络通信、数据库及各类应用系统进行有机整合,形成统一、高效、可扩展的信息系统整体解决方案的过程。其目标在于实现资源共享、数据互通和业务协同。
网络系统集成通常涵盖以下层面:
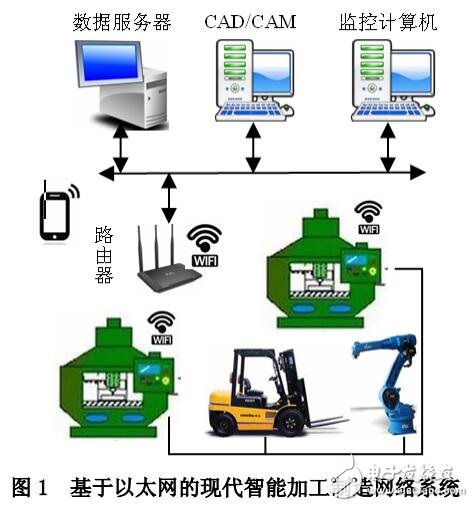
- 网络基础设施集成:包括局域网、广域网、无线网络、数据中心网络等规划设计,以及路由器、交换机、防火墙等设备的部署与调试。
- 系统平台集成:服务器、存储、操作系统、虚拟化平台、云计算资源池的整合与优化。
- 应用与数据集成:中间件、数据库、应用系统的对接与数据流转设计,确保业务连续性。
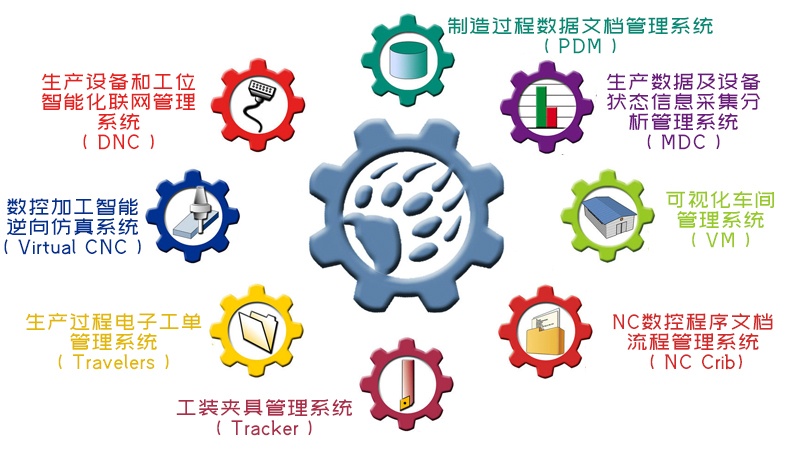
- 管理与运维集成:网络管理、系统监控、IT服务管理等工具的部署,实现统一运维。
网络系统集成的成功依赖于科学的需求分析、合理的架构设计、规范的工程实施和严格的测试验收。
二、网络安全系统集成的必要性与框架
随着网络攻击手段的不断升级,单纯的功能性网络集成已无法满足企业需求。网络安全系统集成强调在集成的全生命周期中融入安全能力,实现“同步规划、同步建设、同步运行”的安全原则。
网络安全系统集成的核心框架包括:
- 安全域划分与边界防护:根据业务安全需求划分安全区域,部署下一代防火墙、入侵防御系统(IPS)、Web应用防火墙(WAF)等,实现区域间隔离与访问控制。
- 身份认证与访问管理:集成统一身份认证平台(IAM)、多因素认证(MFA)、特权账号管理(PAM),确保只有合法用户访问授权资源。
- 数据安全集成:涵盖数据加密传输(VPN、TLS)、數據脫敏、数据库审计、备份容灾等,保障数据全生命周期安全。
- 安全监测与审计:部署安全信息和事件管理(SIEM)、日志审计、网络流量分析(NTA)等系统,实现安全态势感知与合规审计。
- 终端与端点安全:集成终端检测与响应(EDR)、防病毒、补丁管理等,构建端点安全防护体系。
- 安全管理平台集成:通过安全运营中心(SOC)平台整合各类安全组件,实现统一策略下发、告警管理和自动化响应。
网络安全系统集成的关键在于将安全能力“内嵌”到网络架构中,而非后期“外挂”。这要求集成方案在设计阶段就进行安全风险评估,并遵循等级保护、零信任等安全框架。
三、网络系统集成与网络安全系统集成的协同关系
网络系统集成与网络安全系统集成并非相互独立,而是深度融合的关系:
- 基础与保障:网络系统集成提供承载业务的“高速公路”,网络安全系统集成则是公路上的“护栏与监控”,缺一不可。
- 同步设计:在集成规划阶段,安全需求应作为网络设计的输入条件,避免先建后补造成的成本增加和安全隐患。
- 统一管理:通过集成化的管理平台,实现网络资源与安全策略的统一编排,提升运维效率。
- 动态适配:随着网络架构的演进(如SDN、云计算),安全集成的方案需动态调整,实现自适应安全防护。
四、实施要点与最佳实践
- 需求驱动,规划先行:明确业务目标和安全合规要求,制定分阶段的集成规划,避免盲目堆砌设备。
- 选择开放兼容的技术架构:确保各厂商设备和系统之间的互操作性,采用标准化协议和接口。
- 强化工程实施管理:建立严格的项目管理流程,包括深化设计、综合布线、设备调试、系统联调、安全加固等环节。
- 重视测试与验收:进行功能测试、性能测试、安全漏洞扫描和渗透测试,确保系统满足设计要求和安全基线。
- 构建持续运营体系:集成交付不是终点,需建立日常运维、定期评估和安全加固机制,实现安全能力的持续演进。
##
网络系统集成与网络安全系统集成是企业信息化建设的两大支柱。优秀的集成方案不仅追求网络的高效连通与资源的灵活调度,更将安全能力无缝融入其中,构建起主动防御、纵深防御的安全体系。在日益复杂的网络威胁环境下,只有坚持网络与安全同步规划、同步建设,才能真正打造出安全可靠、支撑业务创新的信息化基础设施。